
Hybrydowe architektury kosmiczne – projektowane z myślą o wydajności i pewności działania
Zarówno elektronika o sprawdzonej odporności radiacyjnej, jak i elektronika komercyjna wnoszą do systemów kosmicznych zarówno zalety, jak i nieuniknione ograniczenia. Aby zrównoważyć wydajność i nieodwracalne ryzyko misji, architektury hybrydowe celowo rozdzielają funkcje na dwie domeny (ilustracja 1).
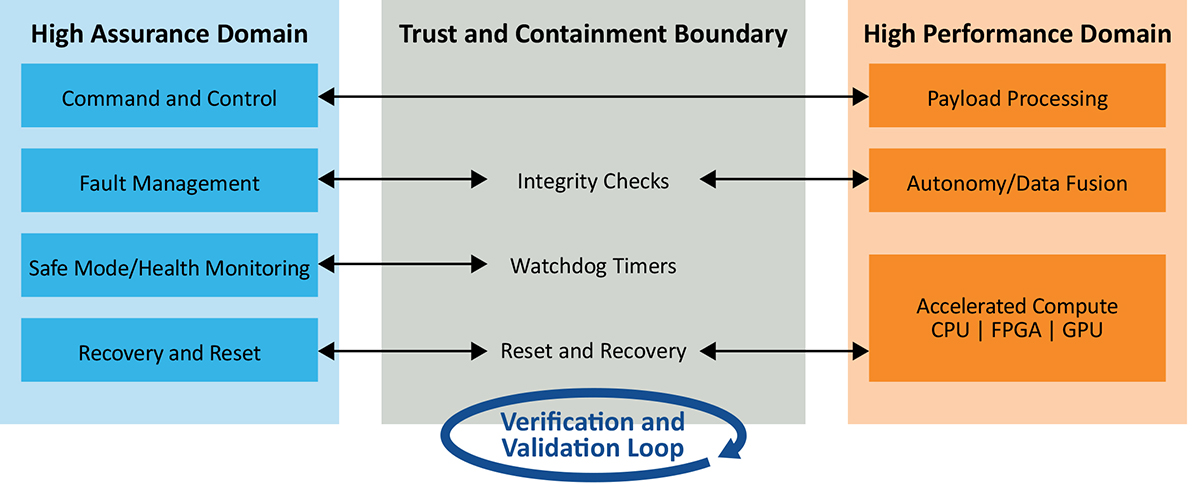
Ilustracja 1. Ogólna architektura hybrydowa, której odporność wynika z celowego rozdzielenia funkcji wysokiej pewności od komercyjnych obliczeń o wysokiej wydajności. Jawne mechanizmy zaufania i izolacji ograniczają skutki usterek i wspierają deterministyczne przywracanie sprawności, a weryfikacja i testy oparte na scenariuszach zamykają pętlę zapewniania pewności
W przypadku funkcji, w których awaria rzadko jest odwracalna, domena wysokiej pewności (High-Assurance) chroni powodzenie misji. Obsługuje funkcje dowodzenia, bezpieczeństwa statku kosmicznego i przywracania po awarii. Muszą one pozostać deterministyczne nawet wtedy, gdy kurczące się marginesy środowiskowe obniżają wydajność operacyjną. Priorytetem są poprawność, przewidywalność i długoterminowa stabilność. Aby krytyczne funkcje, takie jak zasilanie, taktowanie i pamięć rozruchowa, pozostawały dostępne i sprawne, często stosuje się komponenty tolerujące promieniowanie (radiation-tolerant) i utwardzone radiacyjnie (radiation-hard).
Z kolei domena wysokiej wydajności (High-Performance) opiera się na wysoko zintegrowanych układach komercyjnych, takich jak procesory CPU i GPU, układy FPGA i akceleratory sprzętowe, których rozwój wyznaczają rynki naziemne i które w krótkim czasie zwiększają moc obliczeniową i przepustowość danych. W tej domenie niezawodność ma charakter statystyczny i zapewnia się ją przez monitorowanie i przywracanie sprawności zamiast bezwzględnego zapobiegania awariom.
Źródło: Microchip
Autonomia wymaga wydajności i deterministycznego sterowania
Dziś wymagania misji rosną szybciej, niż którakolwiek z domen może im sprostać samodzielnie. Dobrze widać to na przykładzie autonomii. Obliczenia o wysokiej wydajności są niezbędne, aby przyjmować duże zbiory danych, prowadzić wnioskowanie i dostosowywać działanie w czasie rzeczywistym, a tradycyjne procesory rad‑hard słabo nadają się do takich zadań pod względem funkcjonalności, możliwości i efektywności. Autonomia bez ograniczonego zachowania, możliwości nadrzędnego przejęcia sterowania i deterministycznej reakcji na awarie jest jednak nie do przyjęcia w większości misji rządowych, obronnych i krytycznych dla bezpieczeństwa.
Granica zaufania i izolacji
Systemy kosmiczne muszą zapewniać wydajność na poziomie komercyjnym, zachowując pewność działania na poziomie wymaganym w misjach. Muszą rozwijać się w komercyjnym tempie bez uszczerbku dla długoterminowego zaufania. Ponadto powinny tolerować lokalne awarie i nie dopuszczać do ich rozprzestrzeniania się na cały system.
Samo wyodrębnienie dwóch domen nie rozwiązuje podstawowych problemów. Kto ma decydujący głos w warunkach pogorszonej sprawności? Jak awarie są izolowane lub eskalowane między domenami? Jakie gwarancje obowiązują, gdy systemy deterministyczne współdziałają z probabilistycznymi? Jak rozwój jednej domeny wpływa na pewność działania drugiej?
Tu pojawia się granica zaufania i izolacji, pokazana na ilustracji 1, która celowo oddziela sterowanie krytyczne dla misji od obliczeń o wysokiej wydajności. Określa, gdzie zaufanie maleje i jak kontroluje się rozprzestrzenianie niepewności. Na tej granicy rygorystyczne projektowanie gwarantuje, że awarie, zmienność czasowa, usterki wywołane promieniowaniem i szybki rozwój oprogramowania w domenie wydajności nie zagrożą celom misji ani bezpieczeństwu systemu. Za izolację odpowiada więcej niż jeden komponent. Jest to konstrukcja architektoniczna wymuszana przez partycjonowanie, kontrolę taktowania, kontrole integralności i mechanizmy nadzorcze, które ograniczają zachowanie systemu w wymiarze elektrycznym, logicznym i czasowym.
Granica umożliwia zwiększanie możliwości domeny wydajności bez przejmowania niedopuszczalnego ryzyka. Przedstawione poniżej dziesięciowymiarowe ramy pozwalają rygorystycznie ocenić zakres odpowiedzialności granicy zaufania i izolacji. Pomagają również określić jej strukturę, aby zrównoważyć pewność działania misji z wymaganiami dotyczącymi wydajności.
Ramy inżynieryjne: dziesięciowymiarowa przestrzeń projektowa
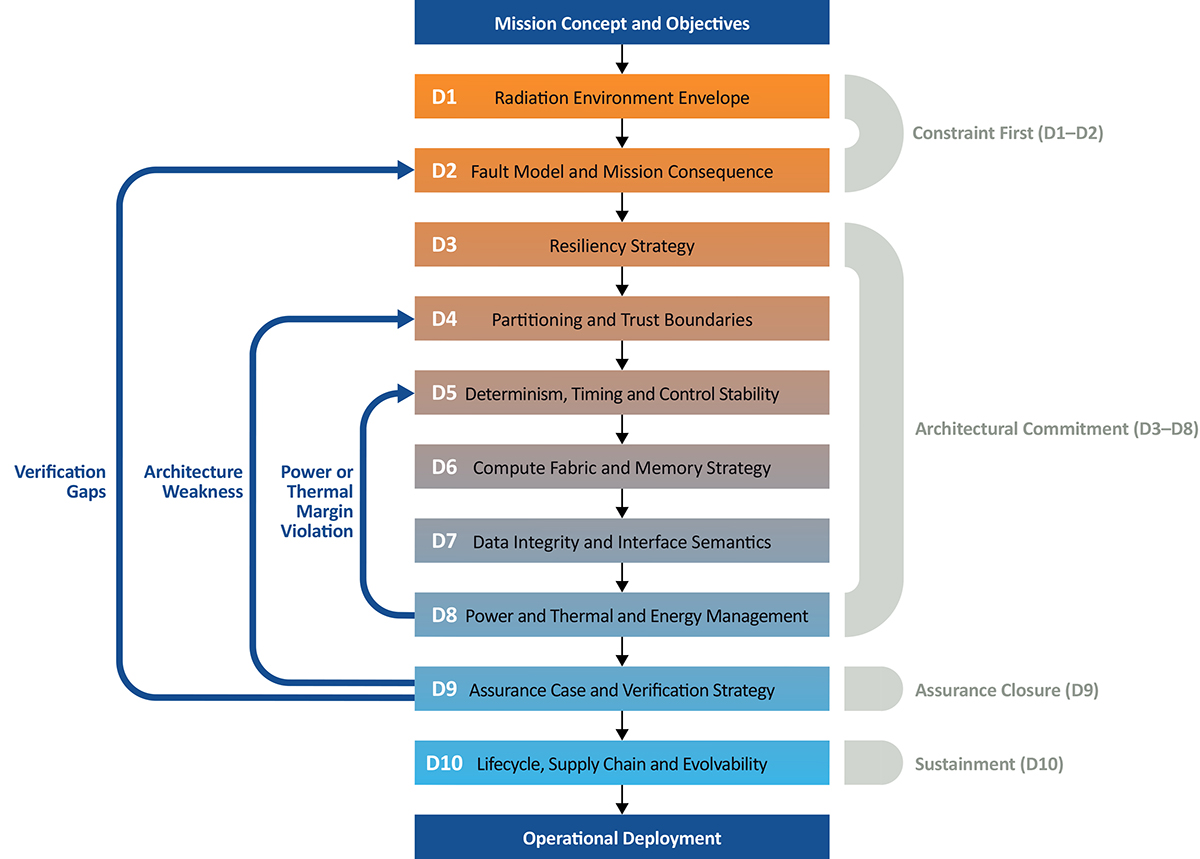
Wymiary wymienione poniżej i pokazane na ilustracji 2 tworzą rygorystyczne ramy, na których można oprzeć praktykę projektową. Architektury hybrydowe się sprawdzają, gdy po tej przestrzeni porusza się w sposób jawny i świadomy.
Wymiar 1 – obwiednia środowiska radiacyjnego
Środowisko radiacyjne jest pierwszą bramką architektury: wyznacza granice dawki jonizującej, narażenia na błędy pojedynczych zdarzeń (SEE), ekranowania i trybów pracy. Oddziela zachowania dopuszczalne od niedopuszczalnych i wymusza świadome połączenie odporności, środków łagodzących i scenariuszy usterek możliwych do usunięcia. Granica zaufania i izolacji musi pozostać wiarygodna w warunkach spodziewanych zakłóceń pojedynczymi zdarzeniami, efektu zatrzaśnięcia (latch-up) i przerw w działaniu
Wymiar 2 – model usterek i skutki dla misji
Awarie muszą być definiowane w kategoriach misji — przejściowe lub trwałe, wykrywalne lub utajone, lokalne lub rozprzestrzeniające się, dopuszczalne lub katastrofalne — i bezpośrednio powiązane ze skutkami. Oczekiwane skutki to na przykład utrata możliwości, utrata danych, utrata kontroli, stan niebezpieczny lub całkowite niepowodzenie misji. Ten wymiar określa, co granica musi blokować, wykrywać lub tolerować, i wyznacza strefy izolacji, limity czasu przywracania sprawności oraz zasady degradacji w poszczególnych domenach.
Wymiar 3 – strategia odporności: zapobieganie, izolowanie, przywracanie
Systemy hybrydowe wymagają jawnych strategii zapobiegania, izolowania i przywracania sprawności z wykorzystaniem odporności radiacyjnej, partycjonowania, kontroli integralności, nadzoru, resetów i ponownej konfiguracji w ograniczonym czasie i przy ograniczonej utracie stanu. Granica staje się miejscem realizacji izolacji i przywracania sprawności: wymusza nadzorowane przechwytywanie usterek domeny wydajności i nie pozwala im przedostać się do sterowania wysokiej pewności.
Wymiar 4 – partycjonowanie i granice zaufania
Partycjonowanie określa, które funkcje muszą być niezawodne z natury, a które mogą polegać na nadzorze i przywracaniu sprawności. Dzięki partycjonowaniu granice zaufania są realnie egzekwowane i wykraczają poza teorię. Wiarygodność zależy od mechanizmów takich jak niezależne zegary, domeny zasilania, zapory, ochrona pamięci i walidacja protokołów. Ten wymiar to strukturalny plan granicy: określa, jak separacja zapobiega kaskadowemu przenoszeniu zakłóceń z domeny wydajności na funkcje krytyczne dla misji.
Wymiar 5 – determinizm, taktowanie i stabilność sterowania
Platformy kosmiczne są w istocie systemami sterowania. Dlatego architektura musi określać, gdzie determinizm jest obowiązkowy, a gdzie dopuszcza wykonywanie zadań w trybie best-effort. Gdy poprawność zależy od czasu, taktowanie staje się częścią uzasadnienia pewności działania. Granica musi więc przekształcać niepewność czasową w zachowanie o określonych ograniczeniach. Wykorzystuje do tego niezależność harmonogramowania, ograniczanie częstotliwości, założenia dotyczące maksymalnych opóźnień oraz monitorowanie przekroczenia czasu.
Wymiar 6 – struktura obliczeniowa i strategia pamięci
Ten wymiar określa, gdzie wykonywane są obliczenia i jak zachowywany jest stan, obejmując role procesorów, hierarchię pamięci, siłę kodu korekcji błędów (ECC), czyszczenie pamięci, ścieżki rozruchu i zachowanie przy resecie, przy czym pamięć jest traktowana jako główny czynnik ograniczający niezawodność. Granica decyduje, jaki stan może przechodzić między domenami, przy jakich gwarancjach integralności oraz jak przebiegają resety i ponowna inicjalizacja, tak aby nieciągłości w domenie wydajności nie mogły naruszyć stanu wysokiej pewności.
Wymiar 7 – integralność danych i semantyka interfejsów
O powodzeniu systemów hybrydowych decydują interfejsy. Architektura musi określać wiarygodność, aktualność, kolejność i kompletność danych oraz jawne postępowanie z danymi podejrzanymi, ponieważ usterki radiacyjne mogą być ciche i ujawniać się z opóźnieniem. Granica działa jako warstwa wymuszania semantyki i integralności: blokuje skażone dane ładunku użytecznego i odrzuca informacje poprawne składniowo, ale semantycznie niebezpieczne, zanim wpłyną na decyzje misji.
Wymiar 8 – zasilanie, temperatura i zarządzanie energią
Obliczenia o wysokiej wydajności wprowadzają dynamiczny pobór mocy i obciążenie termiczne. Natomiast zabezpieczenia i degradacja wynikające z promieniowania zawężają marginesy pracy. Domeny zasilania, odłączanie obciążeń, dławienie termiczne i skutki magazynowania energii muszą być uwzględniane na poziomie architektury. Granica wymusza rozdzielenie energii i zasilania, tak aby skoki poboru w domenie wydajności, efekt zatrzaśnięcia czy stany przejściowe nie mogły wywołać spadku napięcia, zdestabilizować taktowania ani zagrozić pewnemu sterowaniu.
Wymiar 9 – uzasadnienie pewności i strategia weryfikacji
Architektury hybrydowe wymagają pewności opartej na analizie, testach i wstrzykiwaniu usterek. Przenosi to ciężar dowodu z komponentów na systemy wymuszające strukturę. Weryfikacja opiera się na scenariuszach i obejmuje kontrolowane przywracanie sprawności oraz bezpieczne, nieniszczące warunki awarii. Granica staje się podstawowym artefaktem weryfikacji. Dowody koncentrują się na braku interferencji, izolacji i ograniczonym zachowaniu czasowym dzięki przywracaniu sprawności, które można niezależnie przetestować i zweryfikować.
Wymiar 10 – cykl życia, łańcuch dostaw i możliwość rozwoju
Systemy hybrydowe muszą pozostać zarządzalne przez długi cykl życia. Powinny też równoważyć długie czasy realizacji z szybkim rozwojem i krótką żywotnością rozwiązań komercyjnych. Dlatego wymagają kontroli konfiguracji, kryteriów ponownej kwalifikacji oraz bezpiecznych aktualizacji architektury. Granica pozwala rozwijać domenę wydajności bez zmiany uprawnień, zasad izolacji ani zobowiązań dotyczących pewności w domenie wysokiej pewności.
Podsumowanie: odpowiedzialność architektoniczna jako podstawa pewności działania
Po przejściu przez przestrzeń projektową model dwóch domen okazuje się bardziej zdyscyplinowanym wnioskiem, a nie uproszczeniem. Rozróżnienie między domenami wysokiej pewności i wysokiej wydajności pozostaje. Jednak nie wynika już z rodowodu komponentów ani z ich fizycznego rozmieszczenia. Wyznacza je odpowiedzialność architektoniczna: gdzie leży decydujący głos, jak ograniczana jest niepewność i jak awarie są przewidywane i usuwane.
Odpowiedzialność architektoniczna spoczywa na granicy zaufania i izolacji, która sama również jest elementem architektury. Przy dobrej realizacji nowe możliwości zyskuje się przez przeniesienie pewności z pojedynczych komponentów na wymuszone zależności architektoniczne, bez łagodzenia wymagań. W efekcie powstaje spójny system, który może się rozwijać bez utraty kontroli i wydajności.
 Microchip i Navitas opracowały układ zasilania 800 V dla centrów danych AI
 Microchip wprowadza rozwiązania w zakresie synchronizacji czasu do zastosowań kosmicznych
 Microchip udostępnia bezpłatne kompilatory MPLAB® XC oraz pakiet MPLAB Machine Learning Development Suite
 Microchip i Micron prezentują architekturę pamięci masowej PCIe® Gen 6 dla AI oraz centrów danych